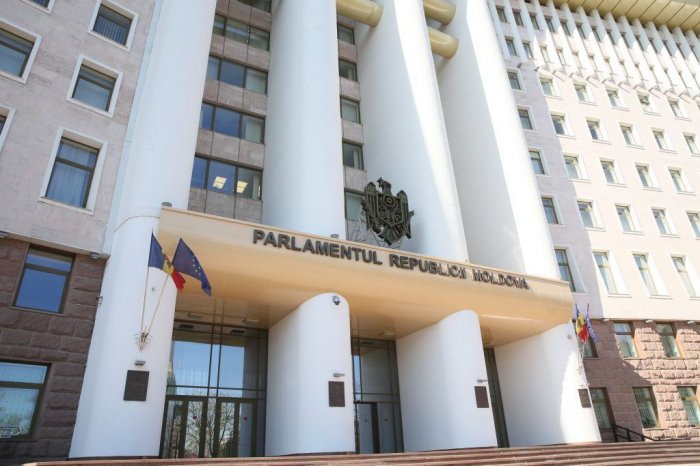

Instituțiile responsabile de securitatea sistemelor informaționale ale statului vor fi audiate în Parlament, după atacul cibernetic în urma căruia ar fi ajuns în mâinile hackerilor datele personale a aproximativ 750 de mii de cetățeni ai Republicii Moldova. Audierile sunt programate pentru patru noiembrie și se vor desfășura cu ușile închise. Decizia a fost luată de Comisia parlamentară pentru securitate națională, apărare și ordine publică, pentru a clarifica circumstanțele incidentului și a stabili cine se face responsabil de compromiterea datelor. Între timp, opoziția critică lipsa de reacție a instituțiilor responsabile de protecția datelor cu caracter personal, iar unii deputați susțin că și datele lor ar fi fost vizate de atacul cibernetic.
”Noi am votat în unanim privind audierile instituțiilor de stat pe acel incident care a avut loc atacurile cibernetice va avea mircuri ora 9:00 în biroul 508. Deputații care vor să participe, cel mai probabil va fi cu ușile închise pentru că sunt date cu caracter personal”, Lilian Carp, prețedintele comisiei Securitate Națională, Apărare și Ordine Publică.
Lilian Carp nu exclude fatul că în spatele acestor atacuri cibernetice stă interesul altor state.
”Dacă vor fi făcute public , atunci exită riscul că cei care au mai făcut atacuri cibernetice să folosească acele lacune și mai departea a face atacuri. Din informațiile pe care le avem în spate ar sta anumite instituții statale și o să aflăm detalii deja în cadrul audierilor”, Lilian Carp, președintele comisiei Securitate Națională, Apărare și Ordine Publică.
Președintele Parlamentului, Igor Grosu, susține că scopul audierilor este de a stabili circumstanțele în care s-a produs incidentul și instituția care se face responsabilă de compromiterea datelor. Inițiativa prevede și prezentarea unui raport intermediar în 30 de zile și a raportului final în 90 de zile de la constituirea comisiei.
”La comisie să putem să punem toate întrebările să vedem unde-i breșa. De ce resurse avem nevoie, la cine să ne adresăm la parteneri pentru că cumva capacitățile un pic ne depășesc. Neapărat o să apelăm la ajutorul partenerilor”, Igor Grosu, președintele Parlamentului.
Printre instituțiile vizate se numără cele responsabile de administrarea și securitatea infrastructurii digitale guvernamentale, inclusiv Agenția de Guvernare Electronică. În urma incidentului, directoarea instituției, Nicoleta Colomeeț, a demisionat din funcție după o discuție cu premierul Vasile Tofan, iar conducerea a fost preluată interimar de Artiom Cociu. Între timp, opoziția critică inacțiunile autorităților din motiv că, spune ea, furtul de date a fost confirmat de instituțiile responsabile abia la câteva zile după ce infrastructura cibernetică a fost atacată.
”Noi vrem să știm cum exact fie au fost sparte datele a 750 de mii de cetățeni, fie cumva au fost create condiții ca cineva să le preia. Vrem să ne convingem că cei de la protecția datelor cu caracter personal, cei de la instituțiile statului nu au participat în actul de transmitere. Datele mele personale au fost accesate de mii de ori. De ce datele deputaților sunt accesate de zeci și sute de ori de ONG-uri, noi nu știm cine stă în spatele acestor ONG-uri”, Vlad Batrîncea, deputat fracțiunea PSRM.
”Instituția vinovată de furtul de date este Agenția de Guvernare Electronică și șefa plecată din propria inițiatăvă se face direct vinovată de furt. Au fost accesate și datele mele și a familiei mele. Ce se va întâmpla cu acele date nimeni nu cunoaște”, Alexandru Verșinin, deputat fracținea Democrația Acasă.
”Datele mele împreună cu 750 de mii de cetățeni au fost furate. Odată cu furtu de date sunteți cu mult mai vulnerabili în fata escrocilor”, Ion Chicu, deputat fracțiunea Alternativa.
Atacul cibernetic asupra infrastructurii digitale guvernamentale a avut loc în perioada 19-25 octombrie și ar fi vizat datele personale a aproximativ 750 de mii de cetățeni.
Printre informațiile extrase se numără date de identificare, detalii despre rude, bunuri, prestații sociale și unele informații financiare. Cetățenii sunt îndemnați să nu divulge informații confidențiale, să nu acceseze linkuri suspecte și să nu autorizeze plăți cerute de necunoscuți. Orice solicitare neobișnuită trebuie verificată direct la banca sau instituția vizată, prin canalele oficiale.